Caddy:一款免费、开源、自动 HTTPS 的 Web 服务器,再也不用为证书发愁
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
还记得第一次给网站上 HTTPS 的那个下午吗?申请证书、改配置、配续期、半夜被"证书过期"的告警叫醒……这份苦,运维人和独立开发者多少都尝过。 Caddy 干的事情很直接:把证书这件最磨人的事,整个替你接管了。  项目简介Caddy 是一个用 Go 写的高速、可扩展、跨平台 Web 服务器,支持 HTTP/1.1、HTTP/2 和 HTTP/3,最大的招牌就是默认自动 HTTPS。它从 2014 年开始开发,是业界第一个默认就把 HTTPS 配好的 Web 服务器,如今已在生产环境处理过海量请求、管理过百万张级别的 TLS 证书。Apache-2.0 协议,完全免费开源,当前 Star 已经 76K+。 更舒服的是它零外部依赖——连 libc 都不依赖,一个二进制文件丢到服务器就能跑,Windows、macOS、Linux、ARM 设备全都照单全收。 核心特性
 配置语法是它出圈的重要原因。官网给的第一份示例,就是一个真实可跑、还带全自动 HTTPS 的 WordPress 站点配置: 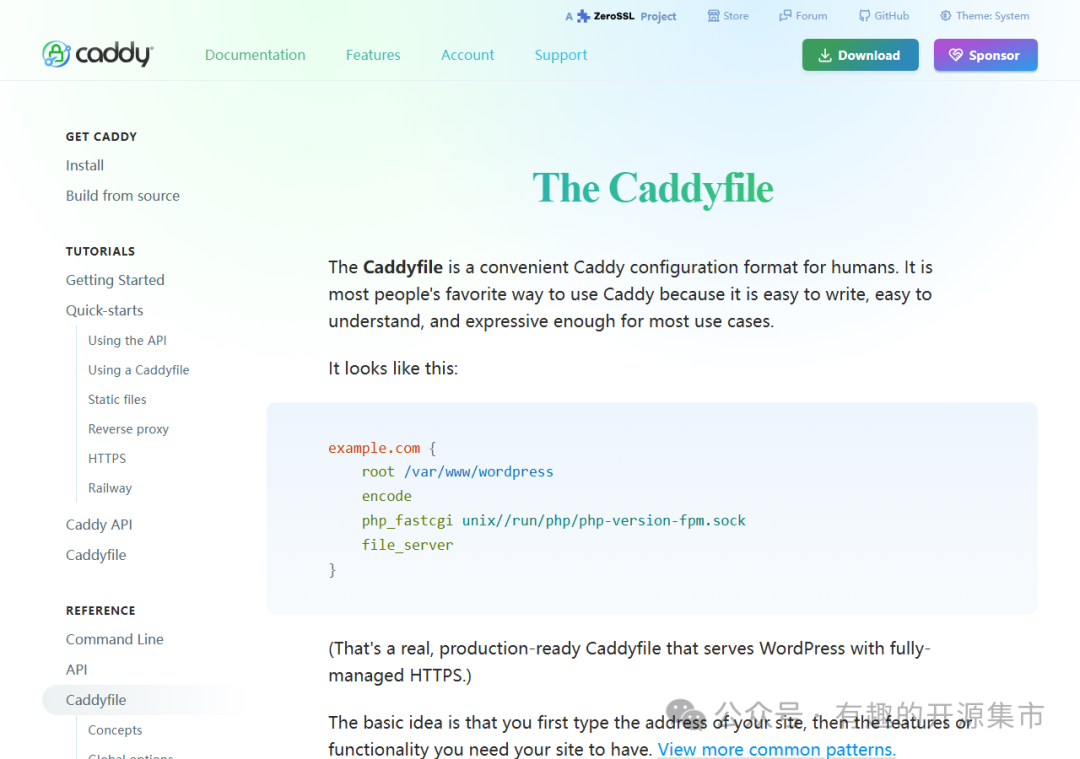 怎么用上手只要三步,比装很多软件都省事。 第一步,装好它。 最简单的方式是去 GitHub Releases 下载对应平台的二进制文件,放进 PATH 就能用;macOS 上也可以直接 第二步,一句话起个静态站点: 这条命令会把当前目录托管成一个网站,还自带目录浏览,本地预览文档、博客、Demo 都很顺手。 第三步,写一份 Caddyfile 做反向代理: 作用是把本地 9000 端口的服务,用 日常维护就两条命令: 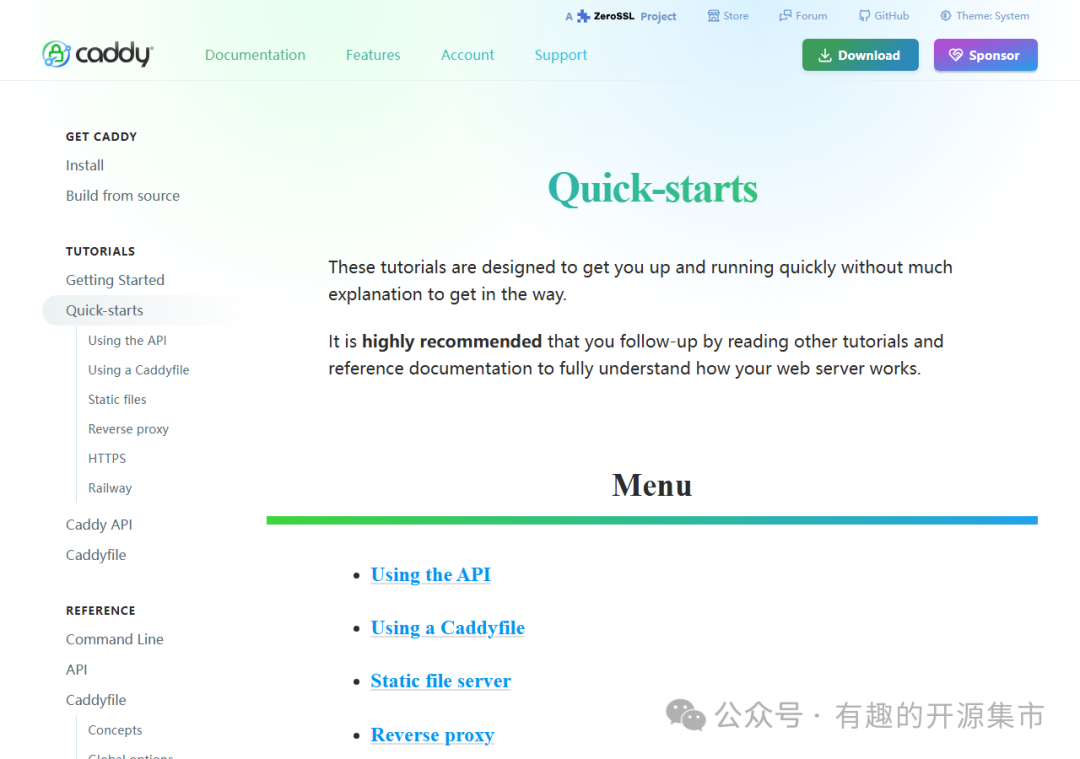 官网的快速上手教程按场景分好了类,静态文件、反向代理、HTTPS、API 每一篇都能照着抄。 效果长啥样最直观的效果就是:你只管写域名,证书的事从此不用管。以前 nginx 上 HTTPS 要手动放证书、改配置、还要惦记着续期任务;换成 Caddy,上面那份  自动 HTTPS 专题页把证书从哪来、内网怎么签、集群怎么协调、签发方挂了怎么兜底都写得明明白白。落到使用体验上就一句话:TLS 这块最容易出事故的地方,它替你兜住了。 为什么值得用对个人:搭博客、笔记站、图床或者给内网服务加个入口,一个二进制文件全搞定,HTTPS 自动到让人忘记它的存在,这才是好工具该有的样子。 对开发者:本地联调前后端、给同事演示 Demo, 对企业:这是经过大规模生产验证的服务器,能扩展到几十万个站点,从边缘反向代理、负载均衡到内部服务治理一套带走,加上 Go 语言的内存安全底子和模块化架构,运维能省不少心。  写在最后Caddy 最大的魅力不是功能多,而是它把"安全、省心"做成了默认项。下次再被 HTTPS 证书折腾的时候,换 Caddy 试试,你会发现原来这件事可以完全不用想。 https://github.com/caddyserver/caddy 阅读原文:点击这里 该文章在 2026/10/14 16:38:27 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886