重要提醒:从明年2月10日开始 Let’s Encrypt 证书有效期缩短到45天
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
基于行业机构 CA / 浏览器论坛此前的讨论,数字证书颁发机构将逐步缩短证书有效期,短期内证书有效期会被缩短到 60~90 天,最终这些证书有效期会被缩短到 47 天 (根证书除外),而 Let’s Encrypt 则计划将证书有效期缩短到 45 天,所以未来整个流程都必须依赖自动化机制。
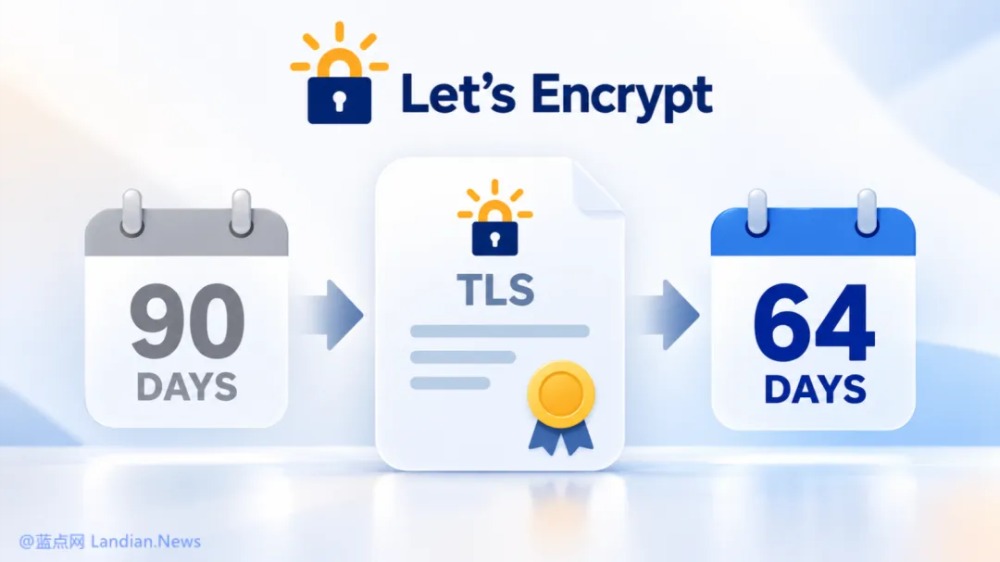
免费证书颁发机构 Let’s Encrypt 此前已经公布详细的计划,从 2027 年 2 月 10 日起默认经典的 ACME 配置文件签发的数字证书有效期将缩短到 64 天,授权重用期为 10 天。调整适用于新签发或续期的数字证书,已经签发的证书届时不会被提前撤销。 按照时间计算最后有效期为 90 天的数字证书将在 2027 年 5 月 11 日到期,到时候开发者继续使用 Let’s Encrypt 签发证书时将看到新证书有效期为 64 天,如果已经部署完善的自动化签发部署流程那倒是没有太大的问题。 Let’s Encrypt 最新发布公告称,从 2026 年 10 月 14 日起该机构将在测试环境中启用新周期,开发者和网站管理员可以提前测试并检查自己的应用程序续期流程是否完善,如果发现问题可以及时调整,以便在明年 2 月 10 日前解决证书自动化申请和部署流程。 而到 2028 年 2 月 16 日,Let’s Encrypt 签发的所有证书有效期都将缩短到 45 天。根据 CA / 浏览器论坛制定的方案,从 2027 年 3 月开始公开信任的 TLS 证书最长有效期为 100 天,到 2029 年降低到 47 天,Let’s Encrypt 调整早于行业标准。 使用 ACME RI 的客户端续期时间可由 Let’s Encrypt 通知客户端安排,通常不需要手动调整。若续期脚本按固定天数运行或依赖人工更换证书,则管理员应该检查定时任务和部署流程。Let’s Encrypt 建议续期时间设置在 2/3 处,例如 64 天有效期的证书应该设置在 43 天开始检查续期。 很多复杂的网络服务无法通过 ACME 等机制完成自动证书签发和部署,这类依赖人工申请和更换证书的服务未来可能会遇到巨大阻碍,因为证书有效期缩短后人工处理的频率会提高,如果出现失误忘记续期或部署时出错就可能导致服务无法访问。 阅读原文:原文链接 该文章在 2026/10/16 12:57:07 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886