P2WLAN:一个学生搞的虚拟局域网软件,异地设备也能像局域网一样用
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
最近在Github上就刷到了这样一个新的项目 -
据说作者还是重庆邮电大学的在读本科生,有的厉害了! 项目简介
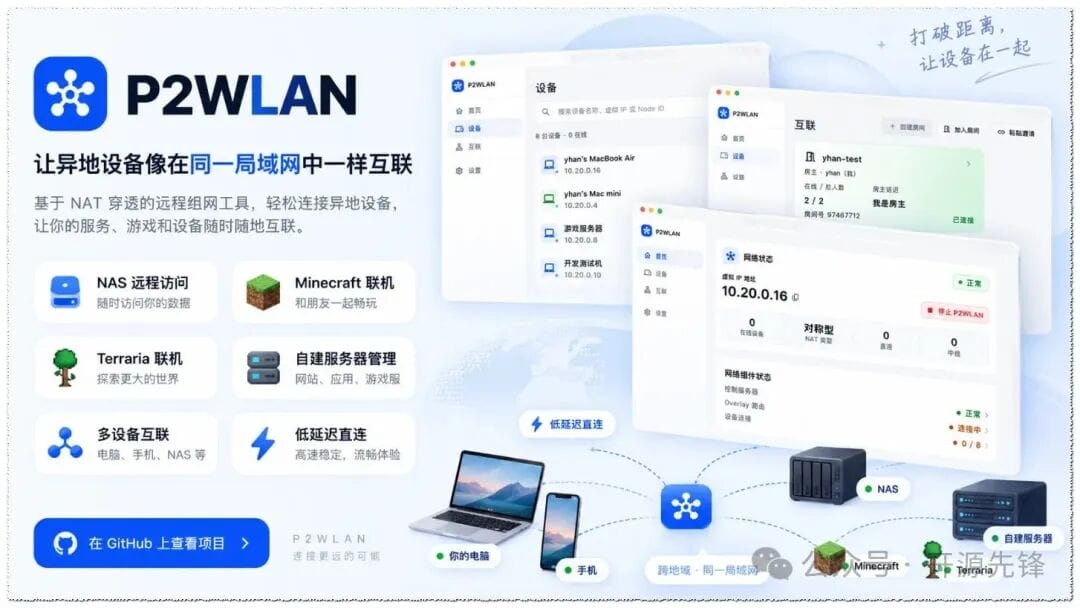
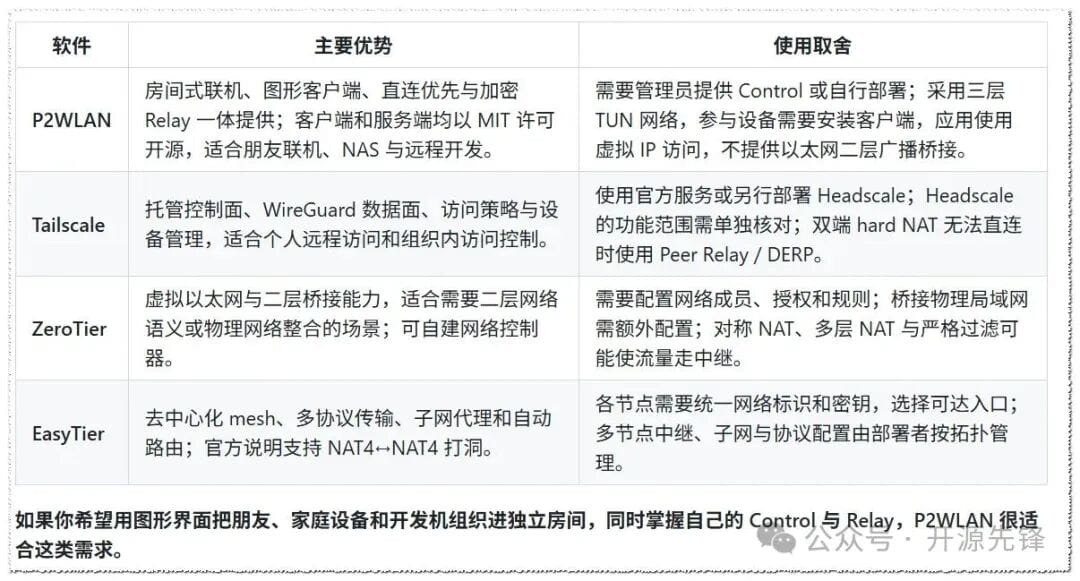
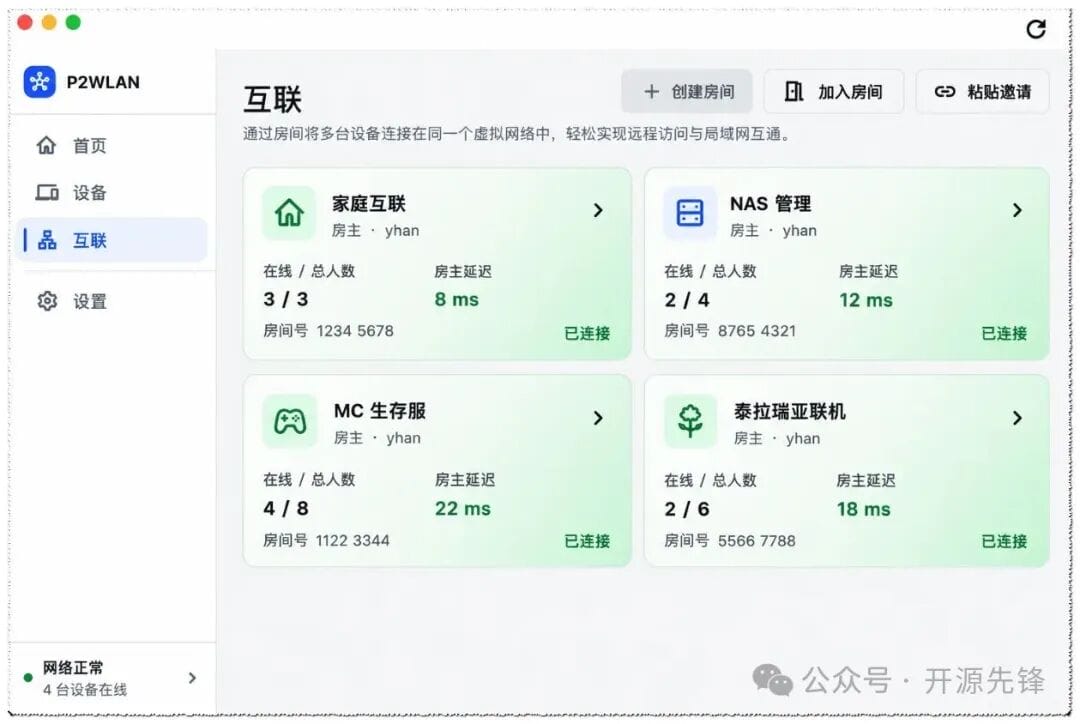
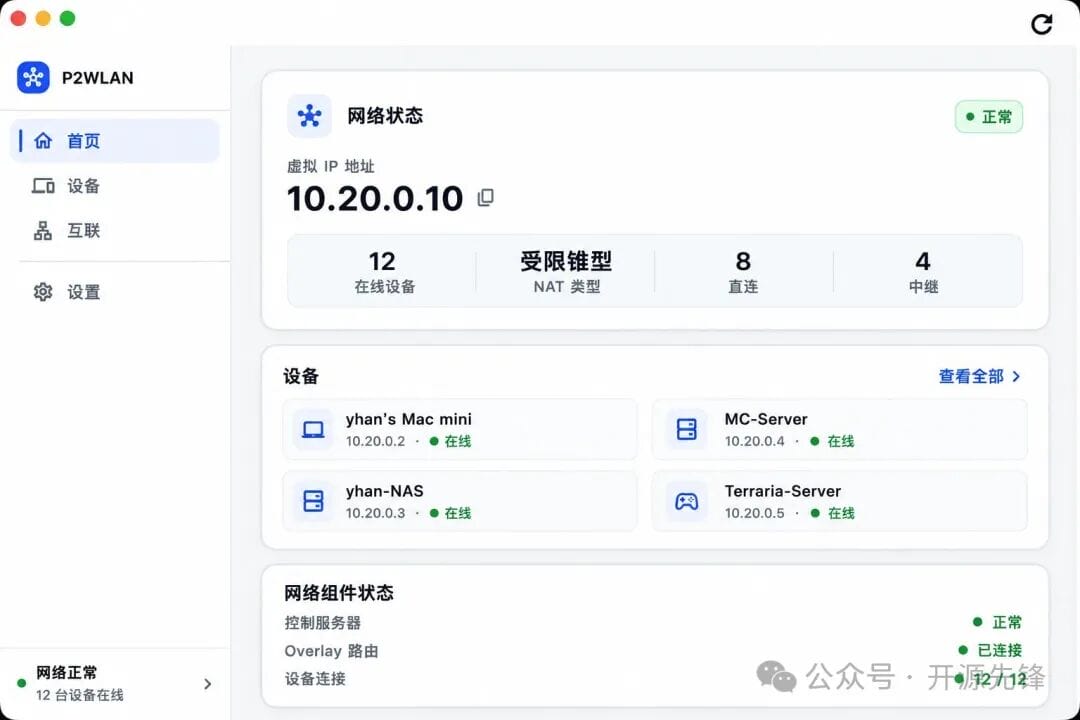
它给参与设备分配私有虚拟 IP,优先走局域网、IPv6、IPv4 UDP 直连;直连不通时,自动回退到端到端加密中继。应用侧继续用同一个虚拟 IP 访问服务,不用为每项服务单独配公网端口或 DDNS。 技术栈上,客户端是 Flutter,数据面是 Rust,控制面和中继是 Go + SQLite。覆盖 Windows、macOS、Linux、Android,既有图形客户端,也有适合服务器的 CLI。 与同类软件的对比 功能特性01 房间组网,把"和谁联机"分开管玩 Minecraft 生存服、一次朋友联机、一组 NAS 维护设备、一个开发测试环境,都可以各开一个房间。
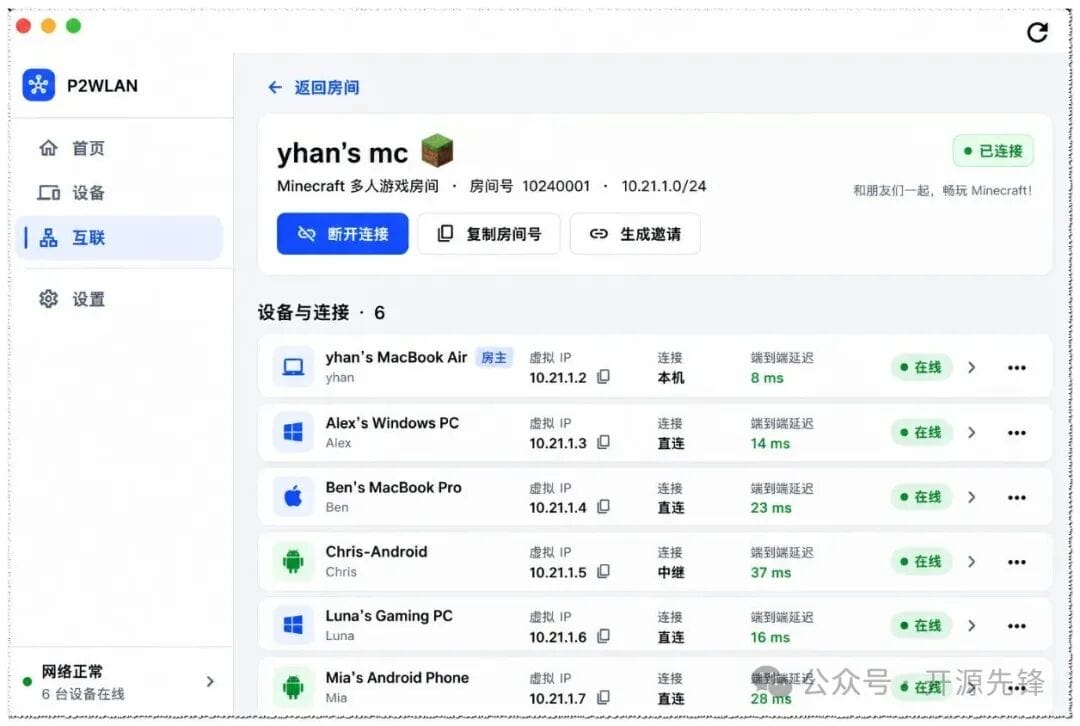
每个房间有独立的网络和虚拟 IP。成员、在线状态、连接路径、延迟,在客户端里一目了然,不会混成一锅粥。 02 直连优先,能直达就不绕路同一局域网直接通信,跨网络则自动尝试 IPv6 和 UDP 打洞。 直连成功后,业务流量不再占用中继服务器的带宽。
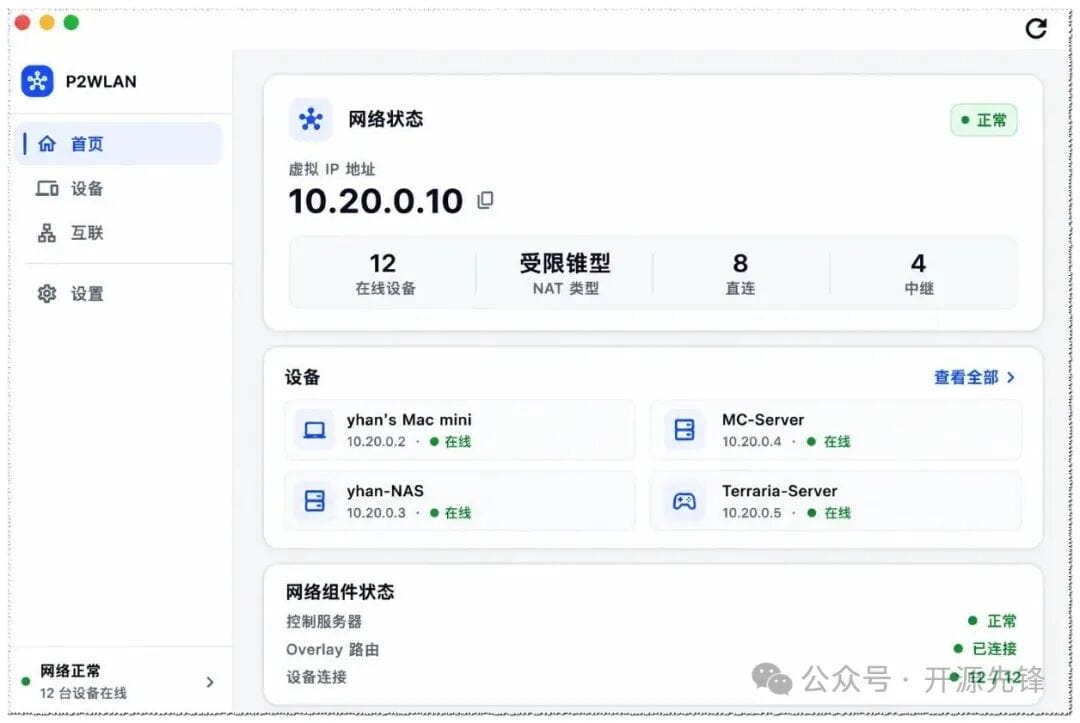
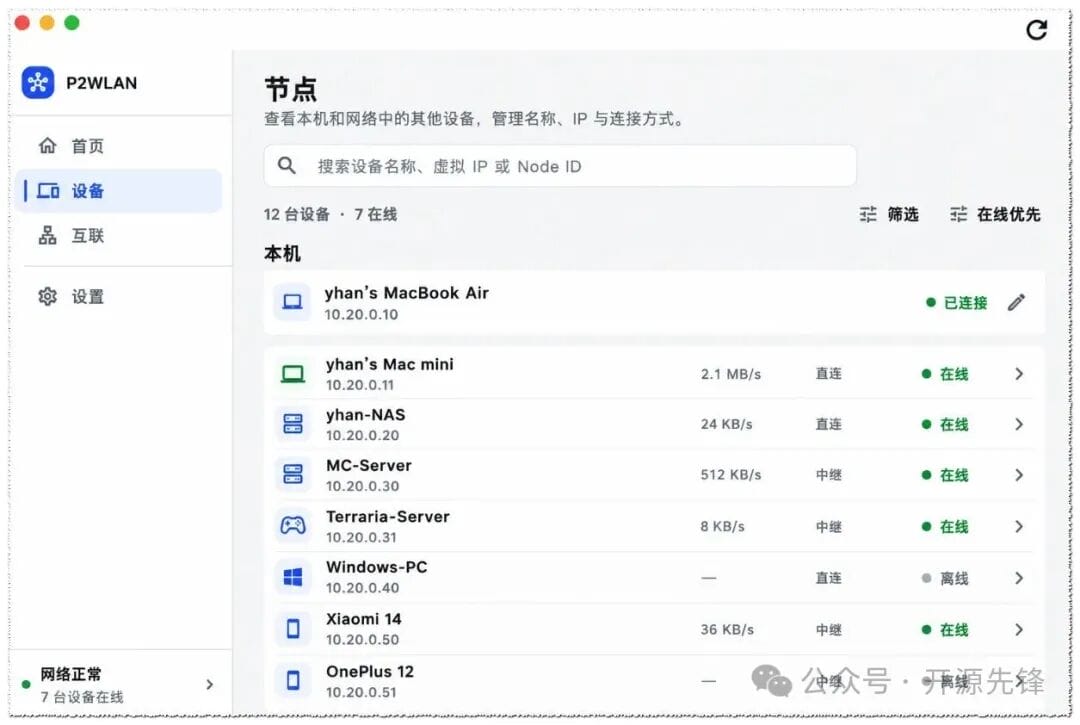
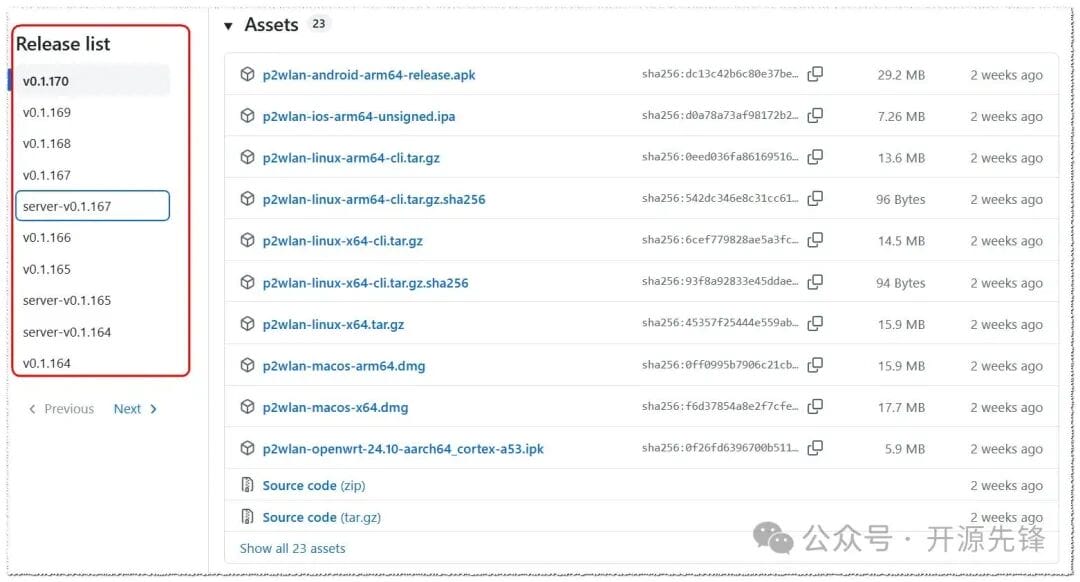
项目还把 NAT 类型做了细分。遇到对称 NAT 这类,也不会直接放弃,而是按实测情况尝试端口预测、固定锚、生日探测等策略。 03 自动回退加密中继网络环境太复杂、直连实在打不通怎么办? 自动切到 加密 Relay。中继只转发密文,不解密业务数据。网络条件好转后,它还会接着尝试恢复直连,上层应用完全无感。 04 连接路径看得见客户端会明确标出每个对端的连接状态:LAN Direct、Direct、Relay、Connecting、Offline。 延迟、收发速率也一并展示。出了问题,还有内置诊断和 05 可自托管,基础设施自己掌握Control Plane 和 Relay 的源码都是开放的。你可以把它们部署在自己的 Linux 服务器上,账号、数据、升级节奏都由自己决定。 当然,自托管的服务器、带宽和域名费用,需要部署者自己承担。 快速安装、使用先说一个关键点:新安装的客户端不会预填任何 Control 或 Relay 地址,也不会自动注册账号。 需要向管理员要一个可信的 Control 地址,或者先安装官方的文档自托管部署。 1.下载客户端 到项目release页面下载客户端,客户端版本是
支持 macOS 12+、Windows x64、Linux x64/arm64、Android 7.0+,OpenWrt 另有 2. 配置 Control 在登录页点击"高级选项 → 自托管服务器",填入 Control 地址。 3. 注册/登录 直接在客户端里注册账号,或登录已有账号。 4. 连接设备
5 查看虚拟 IP 和连接路径 在设备列表或房间详情里,可以看到对端的虚拟 IP、在线状态、延迟,以及当前走的是 Direct 还是 Relay。
拿到虚拟 IP 后,直接用它访问 SSH、游戏服务器、NAS 或 Web 面板,端口还是原来的端口。 命令行(CLI)的使用步骤也是类似的,具体命令可以参考Readme文档。 两个小提醒:
开源君想说
喜欢异地联机、远程访问或自己掌控基础设施的朋友,可以去试试。 阅读原文:原文链接 该文章在 2026/10/27 10:41:04 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886