换了张脸的贼,为什么盯上你的 ERP
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
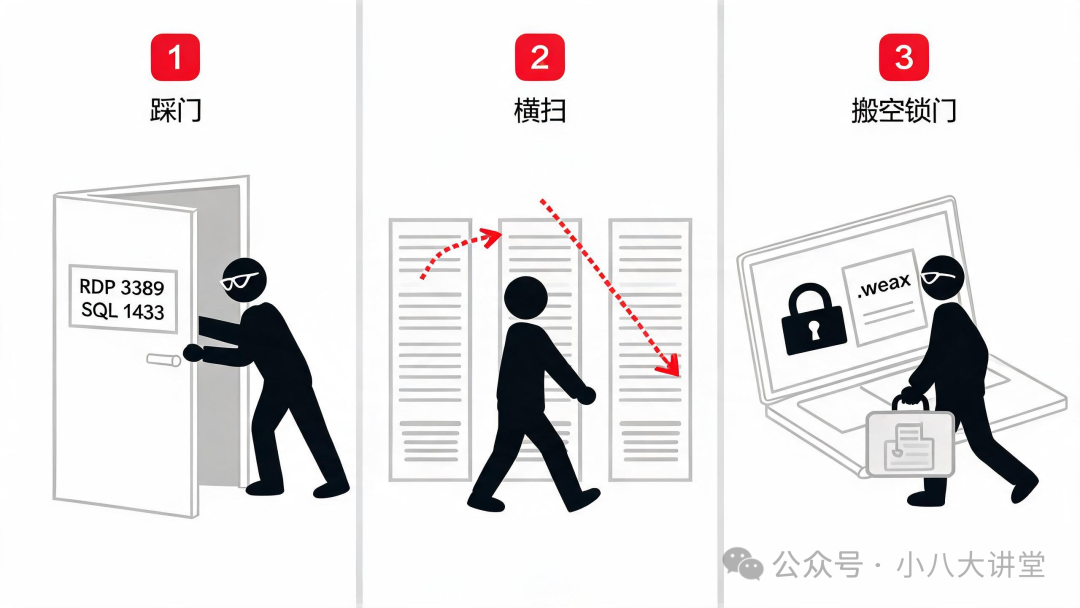
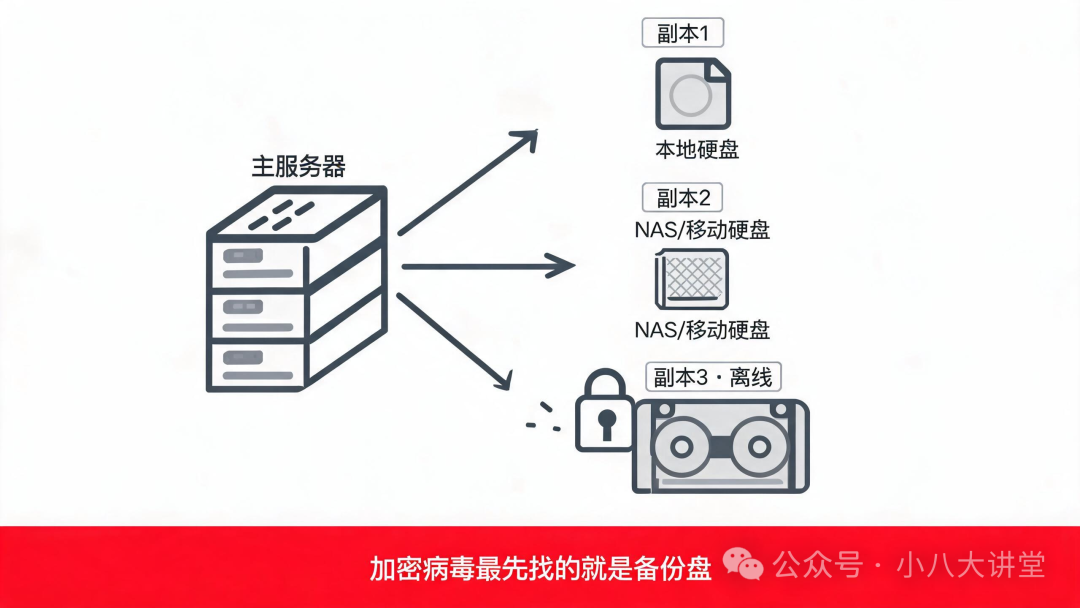
9 月的勒索软件战场,出现了一家独大的局面。360 反勒索服务最新发布的态势报告里,一个熟悉的代号占据了七成版图——Weaxor。它加密你最重要的一套系统:ERP。这篇把它从哪来、怎么进门、怎么防,一次讲清。 📌 本文看点 01 碾压式霸榜的换壳家族 02 不靠 0day 的攻击三件套 03 今晚就能做的六件事 WHO IS WEAXOR 360 十月初发布的《2026年9月勒索软件流行态势分析》里有组扎眼的数据:Weaxor 家族以 70.14% 的占比碾压式霸榜国内勒索攻击第一位——第二名 BrzCrypt 只有 8.06%,差了近九倍。 70.14% 9月勒索攻击占比居首 32.47% 6月占比,三个月翻倍 98.7% 攻击采用双重勒索 Weaxor 不是新面孔。它是老牌勒索软件 Mallox 的“品牌重塑”版:换了后缀标识、换了品牌名,代码逻辑高度同源。这类“换壳迭代”的目的很直白——快速绕过那些按特征匹配的安全规则。 2024年10月 · 现身 国内首次出现,瞄准政企服务器,通过软件漏洞和暴力破解传播 2025年 · 称王 持续占据国内勒索攻击活跃度榜首,与 Wmansvcs、Sorry 三足鼎立 2026年6月 · 过半前夕 占比 32.47% 居首,开始大量利用 ERP 类软件漏洞 2026年9月 · 碾压 占比飙到 70.14%,9 月最集中的是“某帮”系进销存软件漏洞利用,还新增了 Linux 变种 它没有主动传播能力,不搞蠕虫式扩散。每一单都是犯罪分子入侵后手动或自动投送——这意味着,它选目标,是挑过的。 WHY SMB ERP 答案不体面,但很真实:柿子挑软的捏。大型企业有安全团队、有预算、有演练;大量中小商贸、工贸制造企业 IT 资源有限,往往重业务上线、轻安全建设。9 月中招设备统计里,另一组数据同样说明问题。 61.09% 受害者没装任何安全软件 19.19% 装了安全软件但未启用 ATTACK CHAIN Weaxor 的攻击链不神秘,反而是“基本功”三件套——踩门、横扫、搬空锁门。 靠的是三样最老的东西:RDP 远程桌面弱口令爆破(3389 端口直接暴露公网)、MSSQL 数据库弱口令(1433 端口对外开放,进销存软件的库就在里面),以及国内主流 ERP / OA 软件的 RCE 漏洞——9 月最集中的是“某帮”系进销存软件漏洞利用,典型案例是某进销存软件 211 端口存在未授权 RCE:攻击者不需要口令、不需要客户端,直接远程加密文件,全程不产生日志。 单点突破后在内网自动化横向移动,直奔 ERP、进销存、财务数据库。Windows 平台上还会多轮更换 BYOVD 驱动与安全软件做内核级对抗;部分版本爆破进数据库后植入 AnyDesk 远控,人工进场操作。 98.7% 的攻击是双重勒索:先窃取数据上传到黑客服务器,再加密业务文件、销毁本地备份。加密用 ChaCha20+AES 双层架构,部分变种叠加 RSA,没有公开的通用解密工具。文件后缀变成 .weax / .rox / .wxr / .wxx。不给赎金?把你的商业数据挂到暗网公开。2026 年它还新增了 Linux 版本(64 位 ELF 变种)——跑在 Linux 上的数据库,一样没躲过。 — Weaxor 攻击链:踩门 → 横扫 → 搬空锁门 THE DAMAGE 华东某三甲医院没及时打补丁,被搞到 120 急救系统停摆 4 小时、37 台手术延期,损失超千万 超 60% 的受害企业,业务中断的损失超过赎金本身 真正靠离线备份完整恢复的,只有 17% 拒付赎金的结局可参考柏林市政府:Rhysida 团伙 9 月直接公开了近 6TB 行政数据 而中小企业被公开的商业数据——客户名单、合同底价、财务往来——落在暗网,任何竞争对手和骗子都能捡走。 CHECKLIST Weaxor 不依赖 0day,说明最危险的从来不是复杂漏洞,而是管理层面的疏忽。反过来,防御也全是不花钱的基本功: 💡 那 61% 没装安全软件的设备,先不说买什么产品——装一个、开启、更新到最新,就已经挡住了这个家族相当一部分进门的路。 — 3-2-1 备份策略:3 份副本、2 种介质、1 份离线 THE END 「Weaxor 的可怕之处,恰恰是它的不炫技。别让公司最值钱的数据,守着一扇没锁的门。」 一个开了的端口、一个懒得起的花哨密码、一个“回头再打”的补丁——每一样单看都不起眼,凑在一起就是一条通往账房的走廊。它三个月占了一倍的地盘,但只要门是锁好的,它就永远只能站在门外张望。 阅读原文:点击这里 该文章在 2026/11/2 14:56:15 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886