[点晴永久免费OA]Web 应用防火墙
|
admin 2026年11月10日 21:23
本文热度 121
|
一、WAF 是干什么的
网站像一栋对外的服务大厅:门不能关,谁都能进。有人递进来的不是申请表,是一段能偷走数据的语句,或者一段能改掉页面内容的代码。WAF(Web Application Firewall)主要做的事就一件:把「长得像正常访问」的恶意流量,在碰到你的网站之前拦下来。
二、它都在拦什么
WAF 面对的是一整类攻击,不是某一种。最常见的几类:
攻击 | 它在干什么 | WAF 怎么应对 |
SQL 注入 | 在输入框里塞查询语句,偷数据库 | 识别参数里的查询语句并拦截 |
XSS 跨站脚本 | 往页面里塞恶意脚本,偷访问者的信息 | 过滤恶意脚本内容 |
文件上传漏洞 | 借上传功能塞一个 WebShell,拿服务器控制权 | 校验上传内容与文件类型 |
页面篡改 | 改首页、挂暗链、插赌博广告 | 内容锁定 + 智能备份恢复 |
CC 攻击 | 拿海量请求把服务器刷垮 | 频率控制、自动限速 |
越权与重放 | 冒用别人的身份调接口 | 检测未授权访问与重复请求 |
三、它到底是怎么拦的
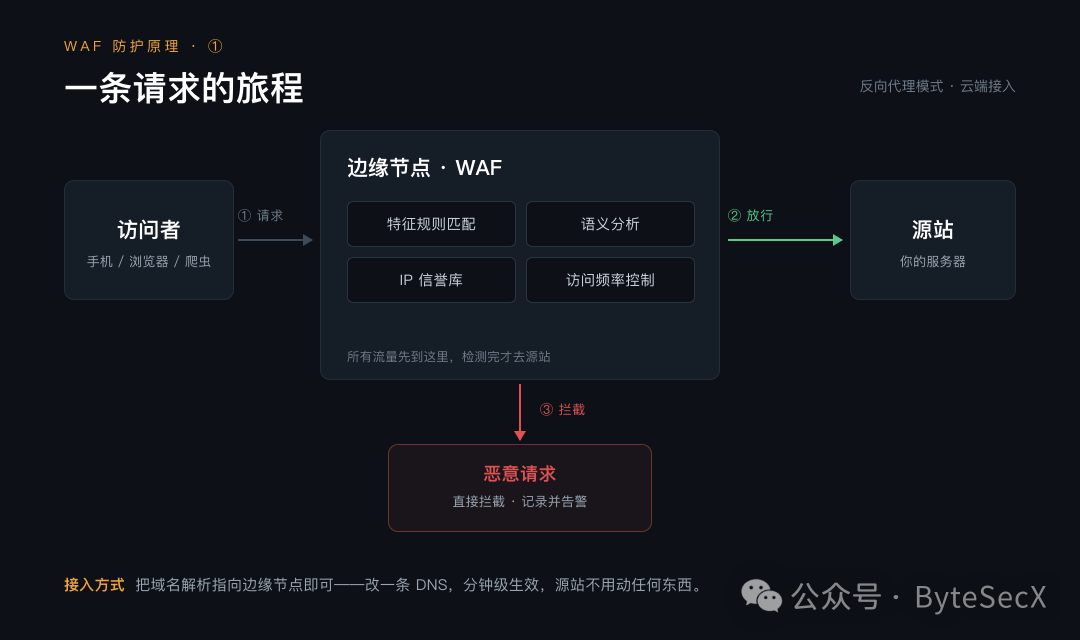
云 WAF 用的是反向代理模式:把域名解析指向边缘节点,所有流量先到 WAF 这里「过安检」,检测完才放行到源站——你的服务器从头到尾不暴露在公网上。具体怎么判断一条请求是正常访问还是攻击?边缘节点里跑着四道关,一道比一道难绕:
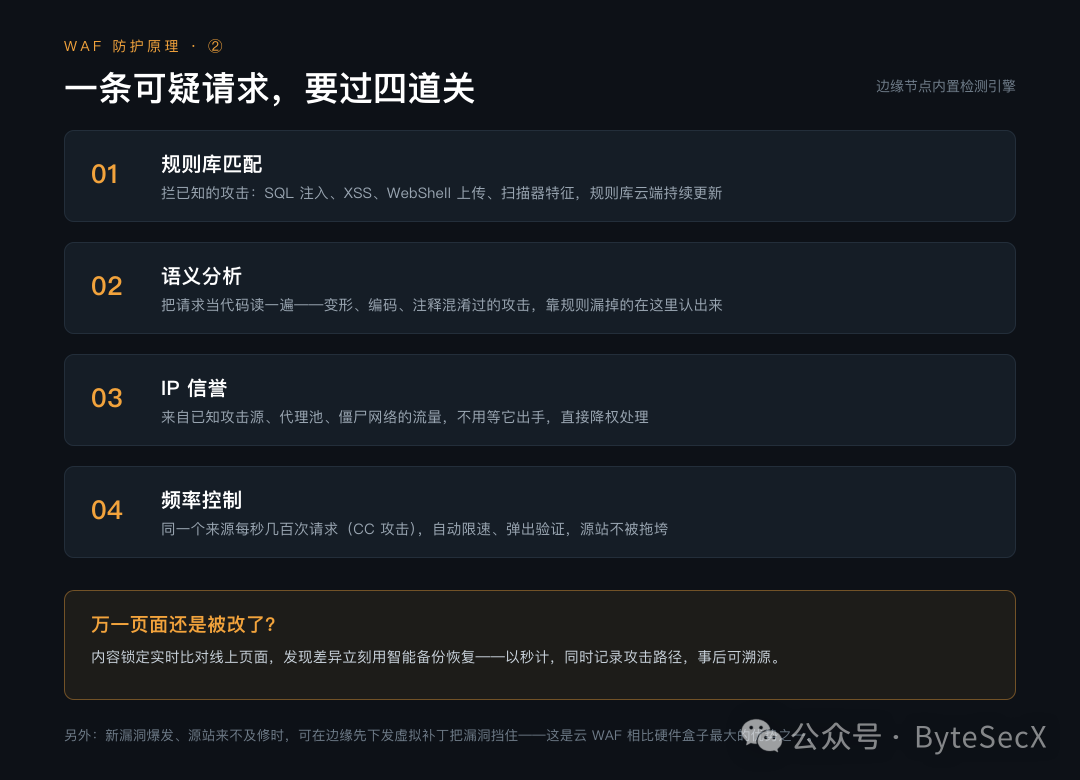
- 规则库匹配——拦已知的攻击。SQL 注入、XSS、WebShell 上传这些攻击手法几十年没变样,特征库里都有,规则库云端持续更新;
- 语义分析——拦变形的攻击。攻击者会把恶意代码编码、拆分、加注释来骗过规则,语义引擎把请求当代码读一遍,骗得过规则骗不过它;
- IP 信誉——拦有前科的。来自已知攻击源、代理池、僵尸网络的流量,不用等它出手,直接降权处理;
- 频率控制——拦刷量的。CC 攻击就是拿成百上千个来源同时刷你,把服务器刷垮,频率控制会自动限速、弹出验证。
四道关都过了,请求才碰到你的源站。这中间任何一道发现异常,请求就被拦在门外,只留下一条日志。还有一个经常被忽略的点:防篡改靠的不是「拦得准」,而是「改不动、回得快」。锁定内容+智能备份恢复,对政府、高校这类单位,这一层比拦截本身更让人安心。顺带说一个云 WAF 相比硬件盒子最大的优势:新漏洞爆发的时候,源站来不及修,边缘可以先下发虚拟补丁,把漏洞挡在门外。 硬件盒子做不到这一点——它在客户机房里,升级要一家一家跑;云 WAF 在边缘,推一次全量生效。
四、为什么现在绕不开它
等保 2.0 的整改清单里,入侵防范、日志留存六个月、网页防篡改,测评时是逐条要查的。很多单位不是不想做,是测评报告下来才发现:这几项要单独补。自动化的扫描工具每天在扫全网,它不区分你是政府门户、学校官网,还是一个刚上线的小程序后端。被扫到,只是时间问题;没被扫到,不是因为你安全,是因为还没轮到你。不单单只是修复,还有开复盘会、出整改方案。对很多单位来说,一次篡改事件消耗的信任,比半年推广攒的还多。
五、这个行业正在发生的事:从 WAF 到 WAAP
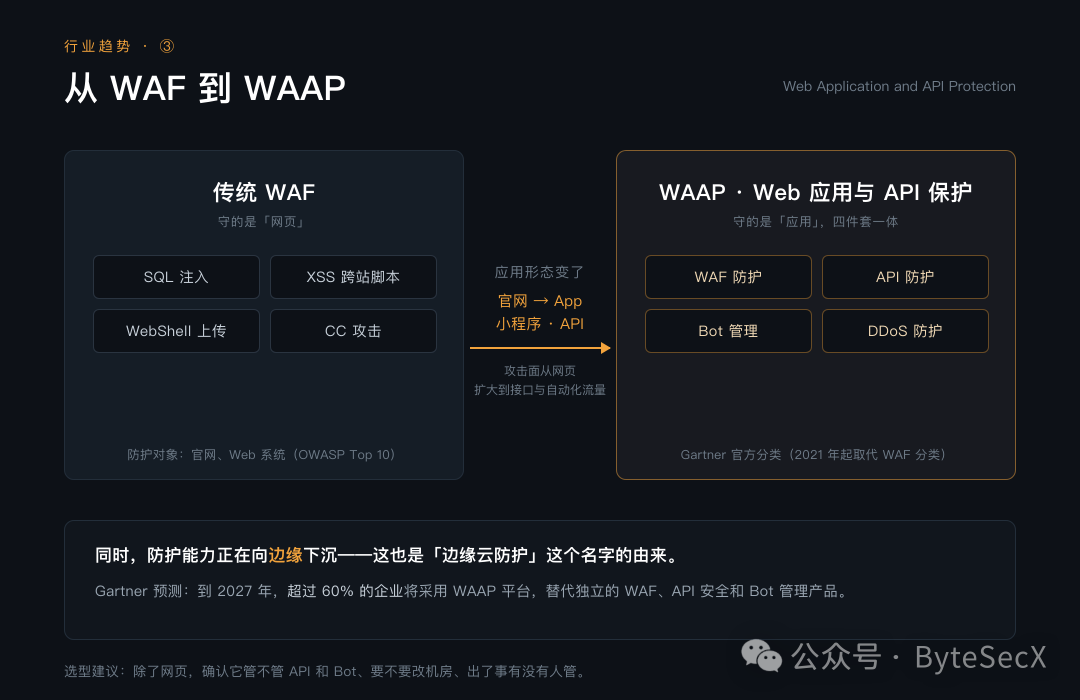
一个值得知道的行业变化:「WAF」这个产品分类,2021 年就被 Gartner 退役了。官方分类从 Web Application Firewall,换成了 WAAP(Web Application and API Protection,Web 应用与 API 保护)。原因不是 WAF 过时了,而是「网站」这个词变了——现在的业务早就不只是一个官网:App 后端、小程序、开放接口,跑的全是 API。攻击面从「网页」扩大到了「网页 + 接口 + 自动化流量」。按 Gartner 的定义,一个合格的 WAAP 平台要有四件套:WAF 防护——拦 SQL 注入、XSS 这些经典 Web 攻击;Bot 管理——识别爬虫、撞库、批量注册这类自动化流量;Gartner 预测:到 2027 年,超过 60% 的企业会用 WAAP 平台,替代独立的 WAF、API 安全和 Bot 管理产品。与此同时,防护能力在向边缘节点下沉——不再集中在某一个云端清洗中心,而是铺到离访问者最近的地方。这也是为什么我们的产品叫「边缘云防护」:按今天的分类,它本质上是一套部署在边缘的 WAAP。顺带给一份选型清单。以后不管跟哪家聊,问四个问题就够了:
- 除了网页,API 和 Bot 管不管?只拦 SQL 注入的,已经是上一代产品;
- 等保要的证据材料(配置说明、日志留存证明),给不给得出来?
六、三个常见误区
「我网站小,没人打。」 扫描器是无差别的,它不挑食。小网站反而更容易中招,因为没人盯着补丁。「我有防火墙、有杀毒软件。」 层不一样。防火墙看的是网络连接,杀毒看的是文件,WAF 看的是 HTTP 请求本身——三者互替不了。「上 WAF 要买设备、改机房。」 那是硬件时代的做法。云 WAF 改一条 DNS 解析就能接入,分钟级生效,源站一个字节都不用动。
阅读原文:原文链接
该文章在 2026/11/11 11:20:59 编辑过


 400 186 1886